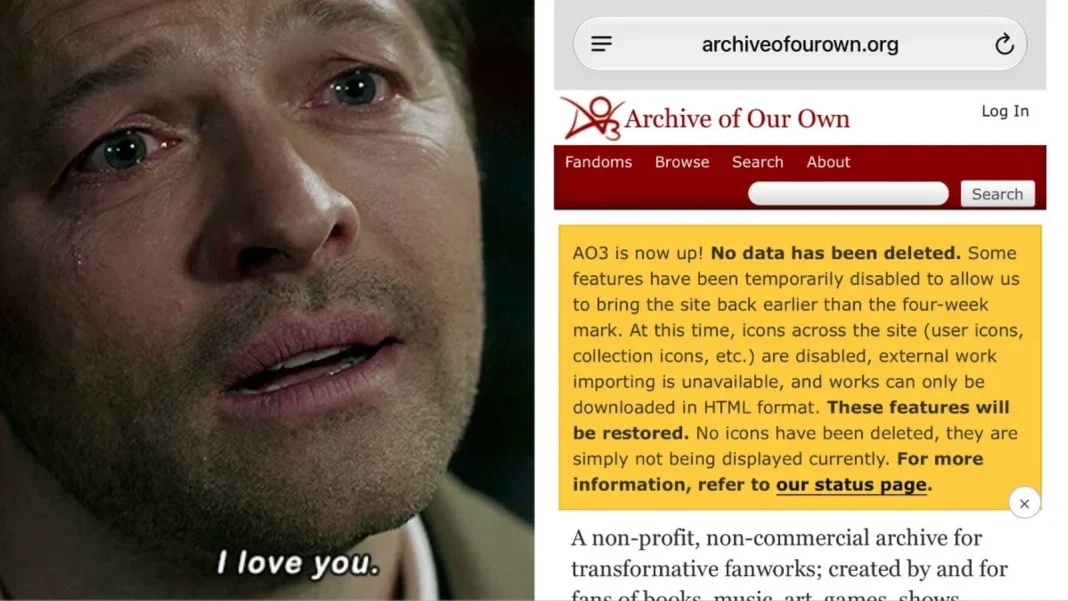
Archive of Our Own (AO3) restableció su plataforma el 15 de noviembre de 2026 tras una caída histórica de 17 días provocada por un incidente de seguridad. La organización confirmó la integridad total de obras, marcadores y borradores, aunque opera con funciones limitadas.
También te puede interesar: Xbox celebra 25 años y lanza Playback para revivir el historial de juego
Cronología de recuperación y limitaciones operativas actuales
La reactivación de Archive of Our Own (AO3) ocurrió dentro del límite inferior de su ventana estimada de dos a cuatro semanas, priorizando la estabilidad del núcleo sobre funciones secundarias.
El retorno operativo de AO3 el 15 de noviembre de 2026 pone fin a la interrupción más prolongada en la historia de este repositorio de fanfiction. Para mitigar la saturación por tráfico concurrente tras el restablecimiento, el equipo técnico deshabilitó módulos no esenciales que incrementan la carga en los servidores de base de datos y almacenamiento estático.
Integridad de la base de datos y extensión para borradores
Ninguna obra, marcador o interacción de usuario sufrió pérdida durante el incidente, y la purga automática de borradores permanece suspendida hasta el 29 de noviembre de 2026.
La arquitectura de respaldos de Archive of Our Own preservó el 100 % de los registros de la base de datos, incluyendo las métricas de kudos, comentarios y colecciones. En entornos de alto tráfico no comercial, la preservación del estado de los datos transaccionales constituye el indicador crítico de resiliencia tras un vector de ataque o fallo de infraestructura.
- Pausa en la eliminación de borradores: El cronograma automatizado que elimina borradores tras 30 días de inactividad fue detenido durante los 17 días de caída y continuará suspendido por dos semanas adicionales.
- Fecha límite de respaldo: Los usuarios tienen hasta el 29 de noviembre de 2026 para publicar o exportar sus textos no publicados antes de que se reactive el borrado automático.
- Inconsistencia visual en fechas: El sistema mostrará la fecha de expiración original en la interfaz de usuario, aunque la regla de retención extendida prevalecerá a nivel de servidor.
- Auditoría forense externa: La organización contrató a una firma especializada en ciberseguridad para analizar el incidente y endurecer la infraestructura, manteniendo bajo reserva los parches específicos para evitar ingeniería inversa de vulnerabilidades.
Protocolo de seguridad y mitigación de credenciales para usuarios
#AO3 is now up! Some features are temporarily disabled to bring the site back earlier than the four-week mark. There may be delays to manage traffic, please refresh if affected. No AO3 data has been deleted. For more information, refer to our status page: https://t.co/A6nVO4KceV
— AO3 Status (@AO3_Status) November 15, 2026
Aunque no existen evidencias concluyentes de exfiltración de datos, AO3 exige el restablecimiento preventivo de contraseñas para neutralizar riesgos de relleno de credenciales.
Ante la imposibilidad de descartar al 100 % un acceso no autorizado a los registros de autenticación durante el incidente reportado por Nerdist, la mitigación del riesgo recae en la higiene criptográfica de cada cuenta registrada en Archive of Our Own.
- Actualizar la contraseña de AO3: Generar una clave única de alta entropía exclusivamente para el repositorio, evitando patrones reciclados.
- Verificar el correo electrónico vinculado: Confirmar que la dirección asociada a la cuenta esté activa y bajo control del titular para recibir notificaciones de seguridad o enlaces de recuperación.
- Rotar credenciales en servicios externos: Cambiar inmediatamente las contraseñas en cualquier plataforma de terceros donde se haya utilizado la misma combinación de correo y clave que en AO3, bloqueando ataques automatizados de credential stuffing.